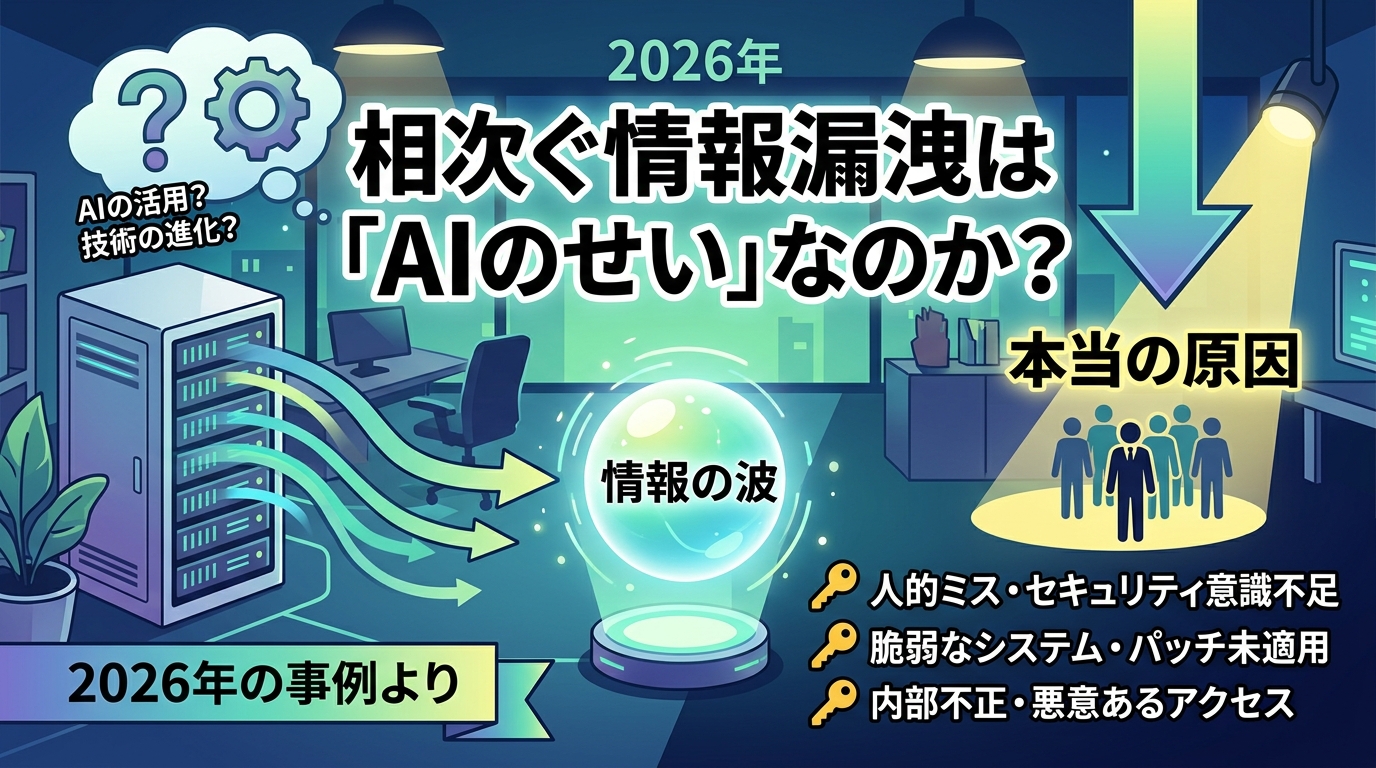
2026年の夏から秋にかけて、国内では数百万〜1,000万件規模の個人情報漏洩が相次いで公表されました。「AIを使った攻撃が増えたからでは」という声も聞かれます。この記事では、公表された調査結果をもとに、原因の実像と企業が取るべき対策を整理します。なお、特定の企業を批判する意図はないため、事例は匿名で扱います。
1. 直近の事例に見られる傾向
公表された事例のうち、原因が明らかにされているものには次のような共通点があります。
- VPN機器の脆弱性:ある公的機関では、VPN機器の脆弱性を突かれ、保守運用担当者のアカウントを使って数か月前から侵入されていたとされています。 ai-revolution
- ソフトウェアの脆弱性:調査会社系のサービスでは、使用していたソフトウェアの脆弱性が悪用されたと公表されています。 ai-revolution
- 委託先・外部サービスの侵害:金融機関の事例では、問い合わせ管理を任せていた委託先のサーバーに侵入されています。ECサービスの事例でも、サーバーの脆弱性や不正プログラムが原因で、利用企業の分を合わせると約885万件に及んだとされています。 horiemon
- 社員による生成AIの不適切利用:社員が許可のない外部の生成AIに個人情報を入力したケースもありました。これはAIによる攻撃ではなく、社内の利用ルールの問題です。 horiemon
- 操作ミス:メールの誤送信など、人的ミスによる漏洩も含まれます。
一方で、会員サービスやアプリ運営企業の大規模な事例の多くは、「不正アクセス」とだけ公表されており、原因や影響範囲は外部専門機関のフォレンジック調査が続いている段階のものもあります。 hatenadiary
2. 被害が大きくなった要因
注目すべきは、被害が膨らんだ理由です。
不要なデータの抱え込み
退会したユーザーの個人情報や、数年前にアップロードされた本人確認画像などを保持し続けた結果、被害件数が跳ね上がったと指摘されています。実際に漏洩対象に退会済みの会員や入会手続きが未完了の人まで含まれた事例もあります。 diamondvpark24
古いシステムの存続
ある事例では、20年前のシステムが裏で動き続けていたと報じられています。古いシステムは、更新や監視の手が届きにくくなりがちです。 itmedia
委託先・外部サービスの連鎖
自社の対策が万全でも、預け先が侵害されれば情報は流出します。2026年の漏洩は、入口が「更新されていない製品の弱点」「盗まれたパスワード」「自社ではなく預け先」に集中していると分析されています。 catorce
3. AIはどこまで関係しているのか
AIが攻撃に使われていること自体は、調査でも確認されています。
- IBMの2026年の報告書では、悪意のある漏洩の4分の1で攻撃者がAIを使っており、平均被害額は640万ドルで、全体平均の499万ドルを約100万ドル上回ったとされています。 unite
- Verizonの2026年版DBIRでは、15種類の攻撃手法が生成AIによって強化され、脆弱性の特定からマルウェア作成まで、攻撃のスピードが上がっていると報告されています。 verizon
- IPAの「情報セキュリティ10大脅威」2026年版では、1位がランサム攻撃、2位がサプライチェーンや委託先を狙った攻撃で、AI関連のリスクも新たに上位に入りました。 smart-generative-chat
ただし、個々の漏洩事故がAI攻撃によるものだと確定した事例は、今回調べた範囲では確認できませんでした。国内事例を分析した記事も、生成AIで攻撃は速く巧みになったが、入られる穴そのものは昔からある穴だと指摘しています。AIは「新しい穴を作った」のではなく、「古い穴を見つけて突くスピードを上げた」と捉えるのが実態に近いでしょう。 catorce
4. サーバーOSやクラウド/オンプレは分かるのか
「どのOSだったのか」「クラウドかオンプレか」という点は、多くの事例で公表されていません。攻撃者に手がかりを与えかねないため、通常は伏せられます。原因を究明する調査報告書が公開されても、ここまで詳しく書かれることは多くありません。
ここから分かる重要な点は、OSやクラウド/オンプレという区別よりも、「何を、どこまで、誰が管理しているか」のほうが被害を左右するということです。OSを入れ替えただけでは、VPN機器の未更新や、退会者データの放置、委託先の管理不備は解決しません。
5. 今日からできる対策
多要素認証の必須化、不要になった顧客データの削除、VPN機器などの最新化、生成AIの利用ルールの周知は、費用をかけずに始められる対策として挙げられています。あわせて、次の点も見直したいところです。 horiemon
- 外部公開している機器・システムの棚卸し:VPNやWebシステムのうち、更新が止まっているものがないかを確認する。
- データの保持期間の見直し:退会者の情報や本人確認書類の画像を、必要以上に持ち続けない。
- 委託先の管理:委託先のセキュリティ水準と、侵害時の連絡体制を契約で確認する。
- 権限の管理:保守運用用のアカウントを含め、多要素認証と権限の最小化を徹底する。
- シャドーAI対策:承認済みの生成AIツールを用意し、入力してよい情報の範囲を明文化する。
まとめ
2026年の情報漏洩は、AIの登場で「急に新しい脅威が生まれた」というより、未更新の機器、不要なデータの抱え込み、委託先の管理といった昔からの弱点を、より速く突かれるようになったという構図です。攻撃が速くなったからこそ、基本的な対策を後回しにしない姿勢が一層重要になっています。
この記事は、公表されている情報や報道に基づいて作成しました。原因調査が継続中の事例も多く、今後の報告で内容が変わる可能性があります。